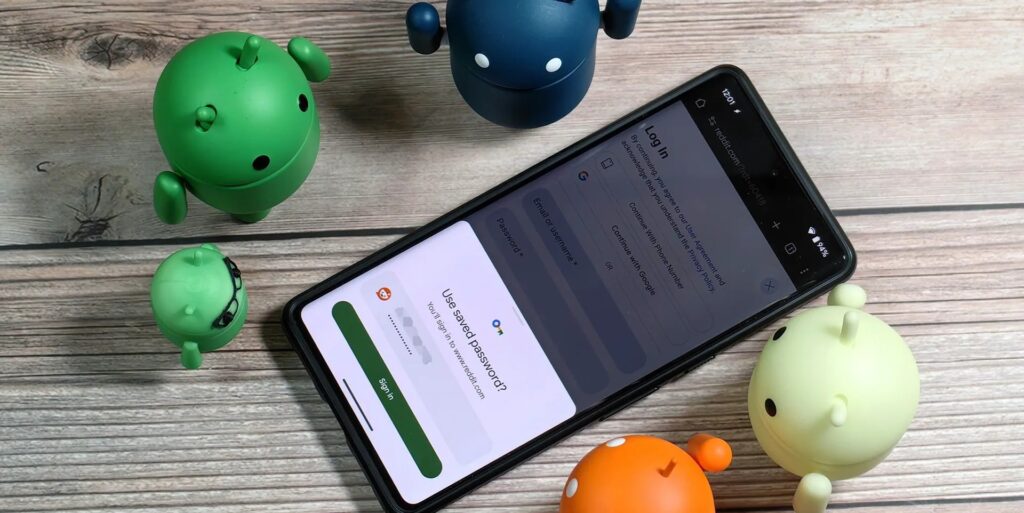
- O Chrome Canary ganhou a flag Biometric reauth for password filling, que pede biometria antes de preencher senhas salvas.
- É a terceira tentativa do Google: os testes começaram em setembro de 2024 e a proposta já foi retirada antes de chegar à versão estável.
- Para testar, é preciso Chrome Canary 157.0.8083.0 ou superior, com a flag ativada em
chrome://flags. - O disparo do recurso ainda é desigual: não funcionou em um Pixel 8 do Android Authority, e não há prazo de liberação para a versão estável.
O Chrome para Android ganhou mais um teste de segurança: no Chrome Canary, build 157.0.8083.0, apareceu a flag Biometric reauth for password filling, que obriga o usuário a se autenticar por biometria antes de o navegador preencher uma senha salva.
O recurso foi revelado pelo caçador de novidades Leopeva64 no X em 30 de setembro de 2026. Por enquanto, ele não tem data de chegada à versão estável.
Antes de o Chrome preencher uma senha salva, o Android pode pedir impressão digital, rosto ou código do bloqueio. O teste está no Canary, atrás de uma flag, sem prazo para a versão estável.
O que muda no preenchimento de senhas
Hoje, quando você volta a um site onde já fez login, o Chrome mostra o aviso “Usar senha salva?” e preenche os campos com um toque. Com a flag ativada, esse toque passa a exigir uma etapa a mais: o sistema pede confirmação por biometria, e só depois dos dados entrarem no campo.
Para quem divide o celular ou pega o aparelho desbloqueado emprestado, é a diferença entre ter a senha salva e ter a senha exposta.
A mudança acomoda os dois lados. Para quem está com o aparelho na mão, basta confirmar com o dedo ou o rosto e o preenchimento segue rápido. Quem já usa bloqueio por biometria no Android ganha essa proteção também no navegador, que hoje é a porta de entrada da maioria dos logins.
“Há mais de um ano, o Google testou um recurso no Chrome para Android que pedia autenticação antes de preencher senhas, mas ele foi removido logo depois e nunca chegou à versão estável. Agora o recurso voltou ao Canary e ganhou uma flag dedicada para ativá-lo.”
Leopeva64 no X, 30 de setembro de 2026
Over a year ago, Google tested a feature in Chrome for Android that required authentication before autofilling passwords, but it was removed shortly after and never reached stable. Well, this feature has been brought back in Canary and Google added a dedicated flag to enable it: https://t.co/h9x3XzvHzf pic.twitter.com/z0no85cmrt
— Leopeva64 (@Leopeva64) September 30, 2026
A terceira tentativa do Google
Não é a primeira vez que o Google tenta colocar autenticação antes do preenchimento. O histórico, confirmado nos posts do próprio Leopeva64, tem três marcos:
| Data | O que aconteceu |
|---|---|
| 19/09/2024 | Primeira flag de autenticação antes do preenchimento aparece no Chrome Canary para Android |
| 03/08/2025 | O recurso passa a funcionar nas versões Dev e Canary, mas é retirado antes de ir para a versão estável |
| 30/09/2026 | A flag volta ao Canary com o nome Biometric reauth for password filling |
A repetição tem uma leitura prática: o Google já considerou a ideia madura o bastante para testar na versão Dev, o que costuma ser a reta final antes do estável, e ainda assim desistiu.
O gargalo provável não é o conceito. Tudo indica que o problema está no comportamento em situações reais, como sites que usam preenchimento em quadros embutidos, aplicativos de terceiros que herdam as senhas e o custo extra de fricção a cada login.
Como testar a flag agora
O teste só existe no Chrome Canary, o canal de lançamento mais instável do navegador para Android. Os passos são:
- Atualize o Chrome Canary pela Play Store até a versão 157.0.8083.0 ou superior.
- Abra
chrome://flagsna barra de endereço. - Pesquise por Biometric reauth for password filling.
- Mude a opção para Enabled e reinicie o navegador quando solicitado.
- Entre em um site onde você tenha uma senha salva e toque no preenchimento.
Na prática, o comportamento não é uniforme. Segundo o Android Authority, o editor Mishaal Rahman relatou que a flag não disparou em um Pixel 8, mesmo após forçar o fechamento do app várias vezes, e o mesmo aconteceu ao voltar para a build 157.0.8079.0. Já a fonte do site viu a autenticação aparecer normalmente ao tocar numa senha salva.
A diferença parece indicar que a ativação chega pelo servidor, em etapas, e não um defeito ligado a uma versão específica.
O que ainda está em aberto
Três pontos definem o que vem depois. O primeiro é o alcance: a flag existe, mas o mecanismo por trás dela só aparece para parte dos usuários, e ainda não há sinal de quando isso vira padrão.
O segundo é a compatibilidade: o preenchimento dentro de páginas com quadros embutidos é onde esse tipo de recurso costuma quebrar.
O terceiro é a memória do próprio Google, que já retirou a mesma proposta duas vezes sem chegar ao estável.
Vale situar o teste no contexto dos gerenciadores de senha: ferramentas como o 1Password já pedem desbloqueio próprio antes de entregar credenciais, e no Android há opções de bloqueio como o Applock Pro que protegem apps inteiros por biometria. O que o Chrome propõe é levar essa mesma lógica para dentro do preenchimento automático, onde hoje basta um toque.
O que observar nas próximas semanas
A pista mais clara vai estar nas versões Dev: se a autenticação antes do preenchimento voltar a funcionar ali, como em agosto de 2025, o recurso estará na reta final de novo. Enquanto isso, quem quiser acompanhar o desenvolvimento pode manter o Chrome Canary atualizado e checar a flag de tempos em tempos, já que o Google a remove e a reintroduz com frequência.